Рубрика: Информационная безопасность
Как найти IDOR в API через Burp Suite: настройка прокси для мобильного приложения, подмена JWT-токена и 6 техник обхода авторизации с разбором HTB Editorial
HTB Escape PetitPotam прохождение: каждый шаг атаки и его детект в логах Windows
Пошаговый разбор HTB Escape: NTLM-coercion через xp_dirtree, AD CS ESC1 и Event ID для каждого шага. Что видит атакующий и SOC-аналитик одновременно.
Semgrep GitLab CI интеграция: блокируем merge с хардкодным API-ключом
Пошаговая настройка Semgrep в GitLab CI: YAML-конфиг, кастомные правила для API-ключей, блокировка MR. Рабочий security gate за 30 минут.
Прохождение HTB Blackfield: от SMB null session до ntds.dit с защитой каждого шага
Разбор HTB Blackfield: AS-REP Roasting, дамп lsass, SeBackupPrivilege и ntds.dit. Каждый шаг атаки с GPO и EventID для защиты.
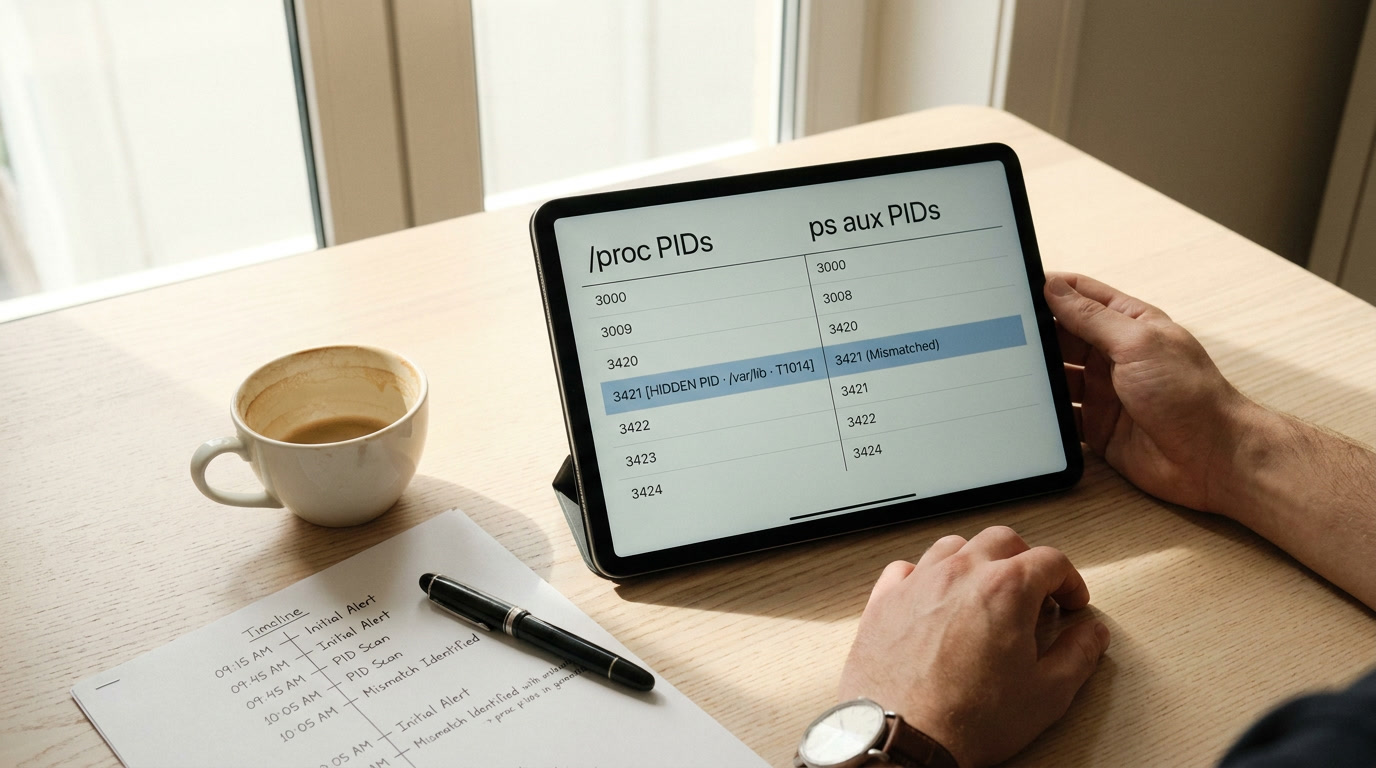
Как найти скрытый процесс Linux: расследование через сравнение /proc и ps
Пошагово: сравниваем /proc с выводом ps, обнаруживаем скрытый PID, восстанавливаем cmdline атакующего. Ручной метод + unhide и chkrootkit.
GPO abuse — эскалация привилегий Windows: разбор атаки на AD и детект для SOC
Пошаговый разбор GPO abuse: от BloodHound до NT AUTHORITY\SYSTEM за 12 минут. Атака через pyGPOAbuse + детект по Event ID 5136 для SOC-аналитика.
Фрод-скоринг транзакций: модель по цепочке устройство-IP-поведение
Пошаговая сборка модели фрод-скоринга на Python: парсинг утечки, feature engineering из device fingerprint и IP, LightGBM, cost-based оценка в рублях.
Pivoting через двухсетевой узел: анализ таблиц маршрутизации и переход в изолированный VLAN
Как найти dual-homed хост через route table, поднять Chisel-туннель и просканировать изолированный VLAN. Пошаговый разбор с реального пентеста.
Kerberoasting атака Active Directory: от LLMNR-спуфинга до Domain Admin на примере HTB Sizzle
75% вторжений начинаются с кражи кредов. Разбираем цепочку LLMNR-спуфинг → Kerberoasting → Domain Admin: Responder, Impacket, hashcat — пошагово с объяснениями.
Расследование Golden Ticket по логам Event ID 4768 и 4769: собираем таймлайн для отчёта об инциденте
Пошаговый разбор: как по Event ID 4768 и 4769 собрать таймлайн Golden Ticket — корреляция, encryption downgrade, Sigma-правила и оформление отчёта.