Перейти к содержимому

Рубрика: Информационная безопасность

Как я написал на Python скрипт для проверки паролей Active Directory через связку с Impacket и что из этого пригодилось на пентесте

Кастомный Python-скрипт для password spraying AD через Impacket: lockout-контроль, jitter и реальные результаты пентеста. Код и пошаговый разбор.
Как учить пентест веб-приложений: нелинейный подход через разбор провалов в багбаунти

3 месяца на HackerOne — 0 репортов после WAPT-курса. Трекер провалов, нелинейный подход к модулям и 3 кейса IDOR/race condition, которые изменили результат.

Собеседование DevSecOps: что спрашивают и почему ответ про сканер без контекста пайплайна проваливает интервью

Разбор реальных вопросов на собеседовании DevSecOps-инженера: pipeline security, SAST/DAST, supply chain. Слабые и сильные ответы, подготовка за 3 шага.

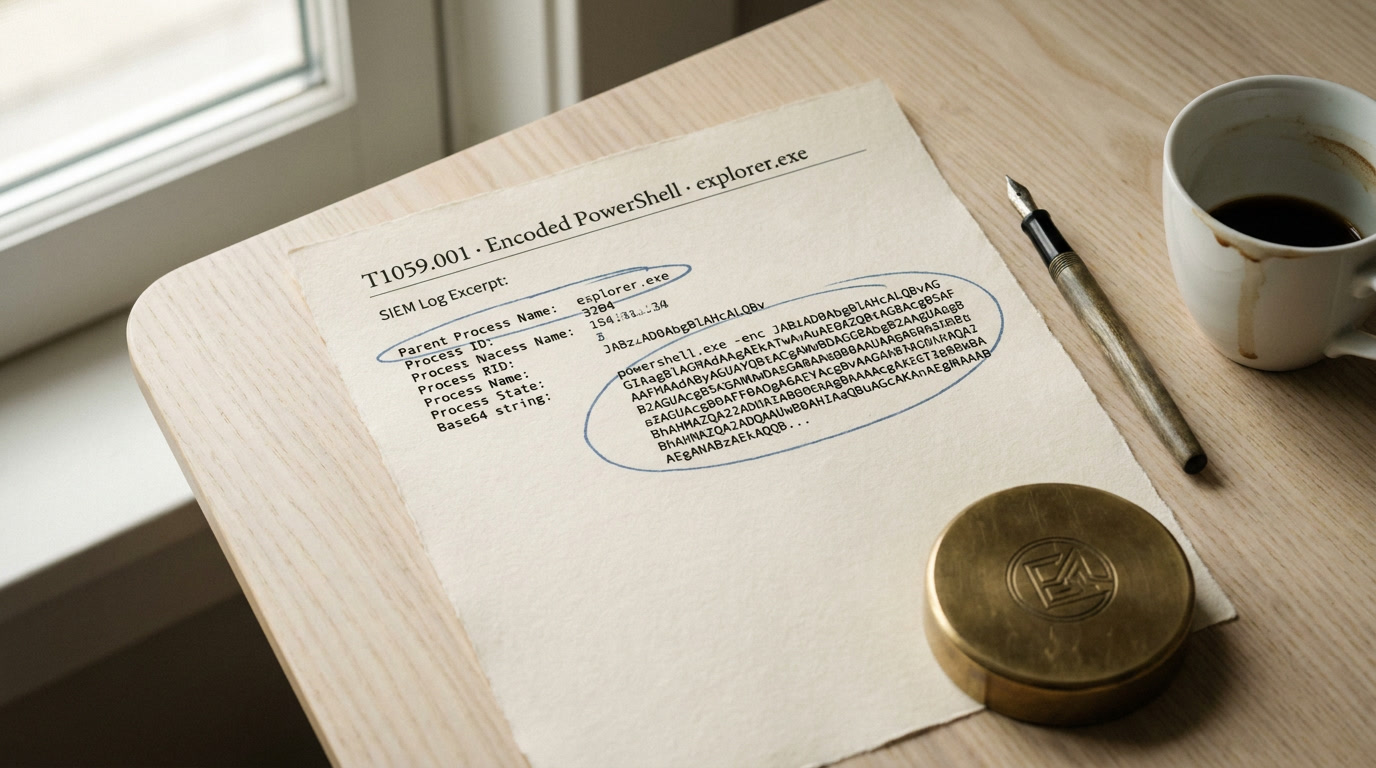
Как я написал на Python парсер логов аутентификации, чтобы найти brute-force раньше SIEM

Пишем Python-скрипт для анализа auth.log: regex, подсчёт попыток, обнаружение brute-force за секунды. Готовый код + edge cases, которые ломают первый парсер.

Как я поднял таймлайн компрометации на образе диска с CTF-задания DFIR и где ошибся с порядком артефактов

Пошаговый разбор CTF по форензике: как собрать таймлайн атаки на Linux-образе через Plaso и mactime и три ошибки, которые ломают хронологию артефактов

Собеседование на пентестера веб-приложений: почему бизнес-логика важнее XSS

Провалил собеседование на junior пентестера из-за вопроса про бизнес-логику. Разбираю типичные вопросы, ошибки кандидатов и методику подготовки за неделю.

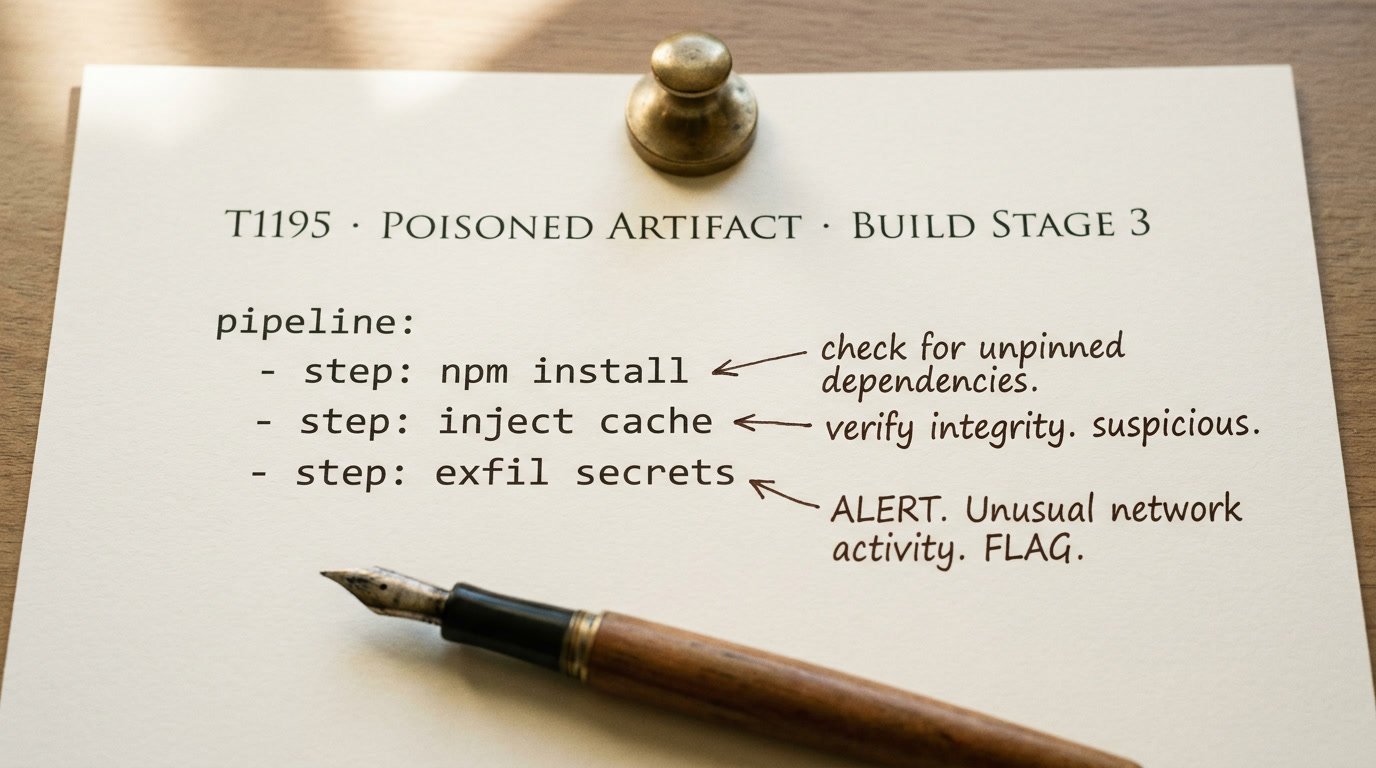
Уязвимости CI/CD раннера: воспроизводим отравление артефакта и ловим атаку до релиза

5718 коммитов за 6 часов: разбираем атаку Megalodon, три типа PPE, пошаговое воспроизведение и чеклист защиты CI/CD раннера от supply chain атак.