Рубрика: Информационная безопасность
Пошаговый гайд: как через tcpdump, Yersinia и Scapy найти границы VLAN в ARP/DHCP-трафике и выполнить VLAN hopping при внутреннем пентесте сети
Перехват трафика Kerberos в Wireshark: находим точку входа Pass-the-Ticket
Пошаговый разбор Kerberos-пакетов в Wireshark: AS-REQ, TGS-REP, аномалии Pass-the-Ticket. Фильтры, Sigma-правила и минилаб для начинающих в AD-пентесте.
Деанонимизация через OSINT: EXIF-метаданные, обратный поиск изображений и утечки с форумов
Пошаговое OSINT-расследование: извлечение EXIF из фото, обратный поиск через Yandex и PimEyes, корреляция утечек с форумов. Цепочка атрибуции за 4 часа.
HTB Return прохождение: Print Spooler, эскалация до SYSTEM и детект для SOC
Пошаговый walkthrough HTB Return: перехват LDAP-учётных данных, эскалация до SYSTEM через Server Operators и детект-правило Sysmon Event ID 7 для SOC.
Скрипт для поиска IDOR уязвимостей на Python: автоматизация перебора параметров
Пишем Python-скрипт для автоматического поиска IDOR: перебор ID, анализ ответов, фаззинг POST-запросов. Два рабочих примера кода и разбор реальных CVE.
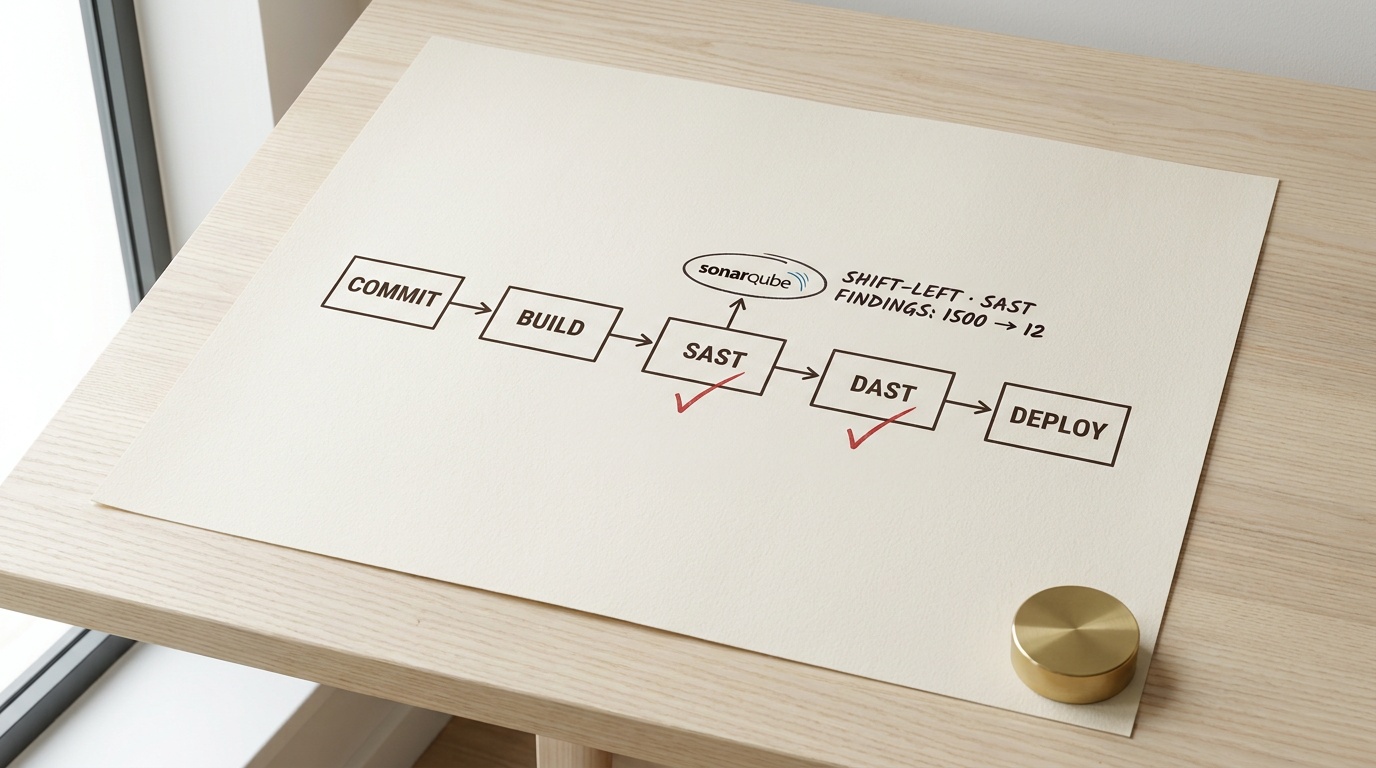
Обучение DevSecOps: программа, инструменты и практика на реальном пайплайне
Разбираем программу курса DevSecOps: SAST, DAST, SCA, контейнеры, Kubernetes. Пайплайн за 30 минут, сравнение форматов и карьерные перспективы для начинающих.
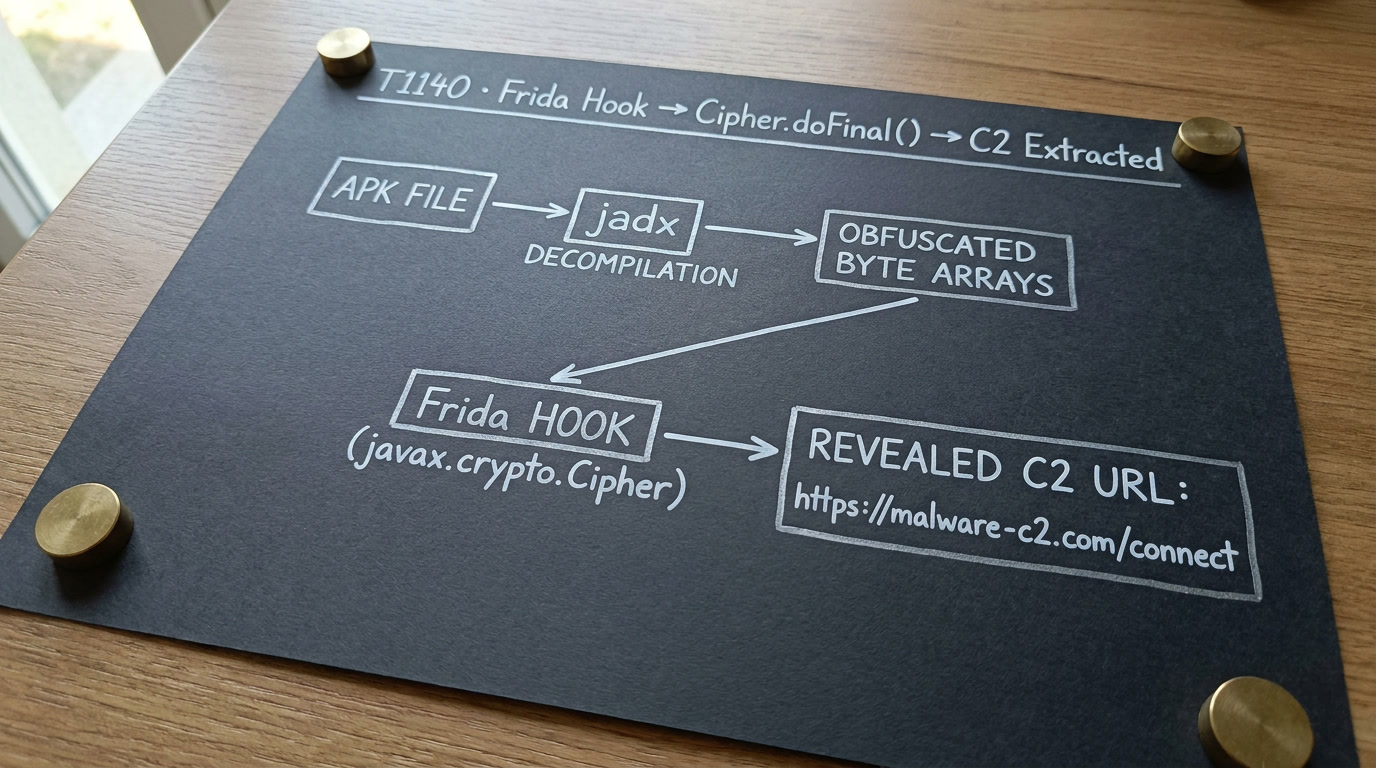
Деобфускация строк Android малвари через Frida: извлекаем C2-адрес без запуска на устройстве
Пошаговый разбор: от jadx до Frida-хука на Cipher.doFinal — извлечение C2 из зашифрованных строк трояна. Два подхода + smali-гаджет как альтернатива.
Прохождение HTB Lame: эксплуатация Samba CVE-2007-2447 и разница между CVE и эксплойтом
Пошаговое прохождение HTB Lame через уязвимость Samba CVE-2007-2447. Разбираем разницу между CVE и эксплойтом, сканируем nmap, ломаем через Metasploit до root.
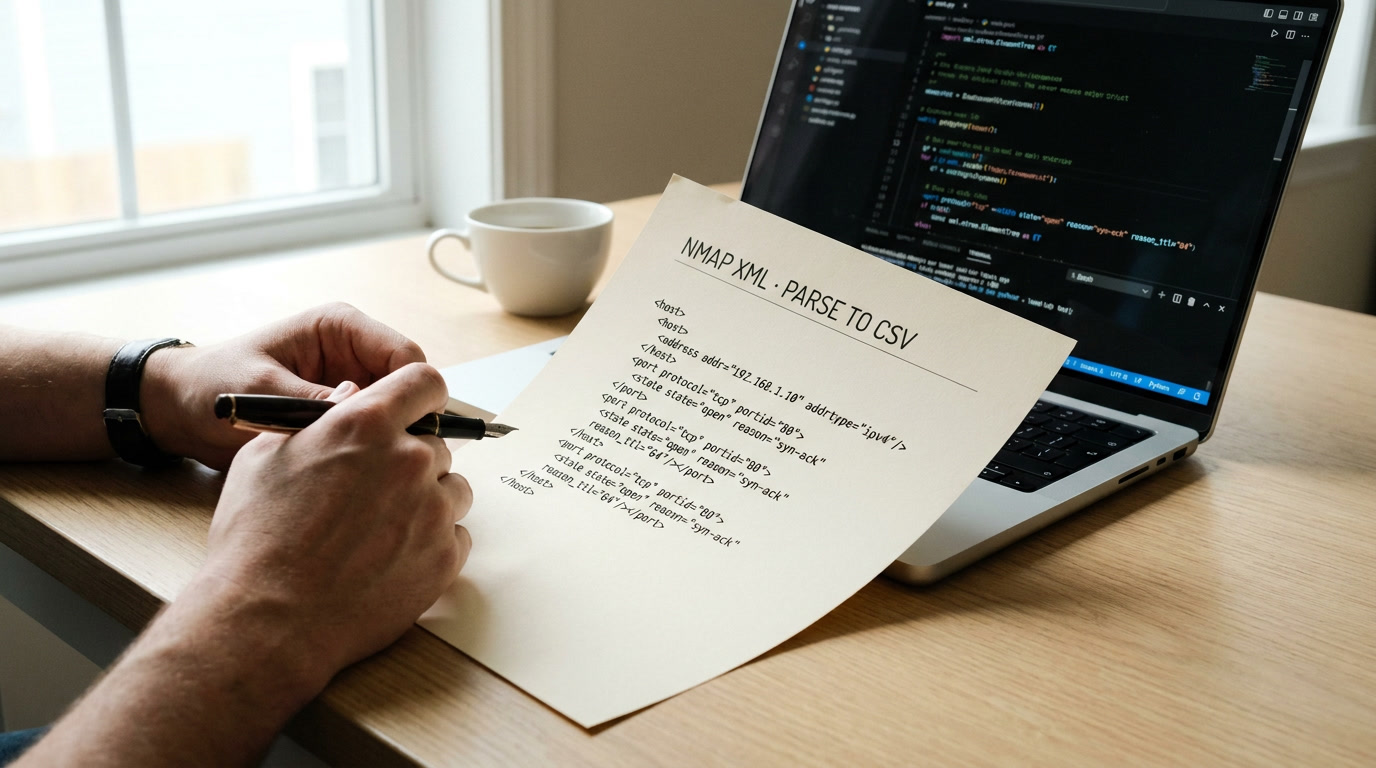
Парсинг вывода Nmap на Python: от XML до готового отчёта
Пошаговая сборка Python-скрипта для парсинга XML Nmap: ElementTree, CSV-отчёт по открытым портам, частые ошибки и сравнение с python-nmap и libnmap.
Деанонимизация продавца в Telegram: OSINT-расследование от никнейма до реального человека
Пошаговое OSINT-расследование: от username в теневом Telegram-магазине до реального человека. Maigret, утечки баз, анализ метаданных — конкретные команды.