Рубрика: Информационная безопасность
Разбор SEC617, OSWP, HTB Academy для wifi пентеста. Чеклист оценки курса, red flags в программах и подготовка к обучению wireless security — от пентестера с OSWP.
Восстановление удалённых файлов Linux через журнал ext4 — когда photorec бесполезен
PhotoRec нашёл 12 000 безымянных файлов — ни одного нужного. Журнал ext4 вернул логи с именами за 40 минут. Разбираем пошагово с debugfs и ext4magic.
Антифрод скоринг транзакций: разбираю SIM-swap схему и строю правило детекции
Разбираю SIM-swap схему по логам транзакций. 6 фичей, таблица весов и пороги правила скоринга — с кодом на Python и Cypher для Neo4j.
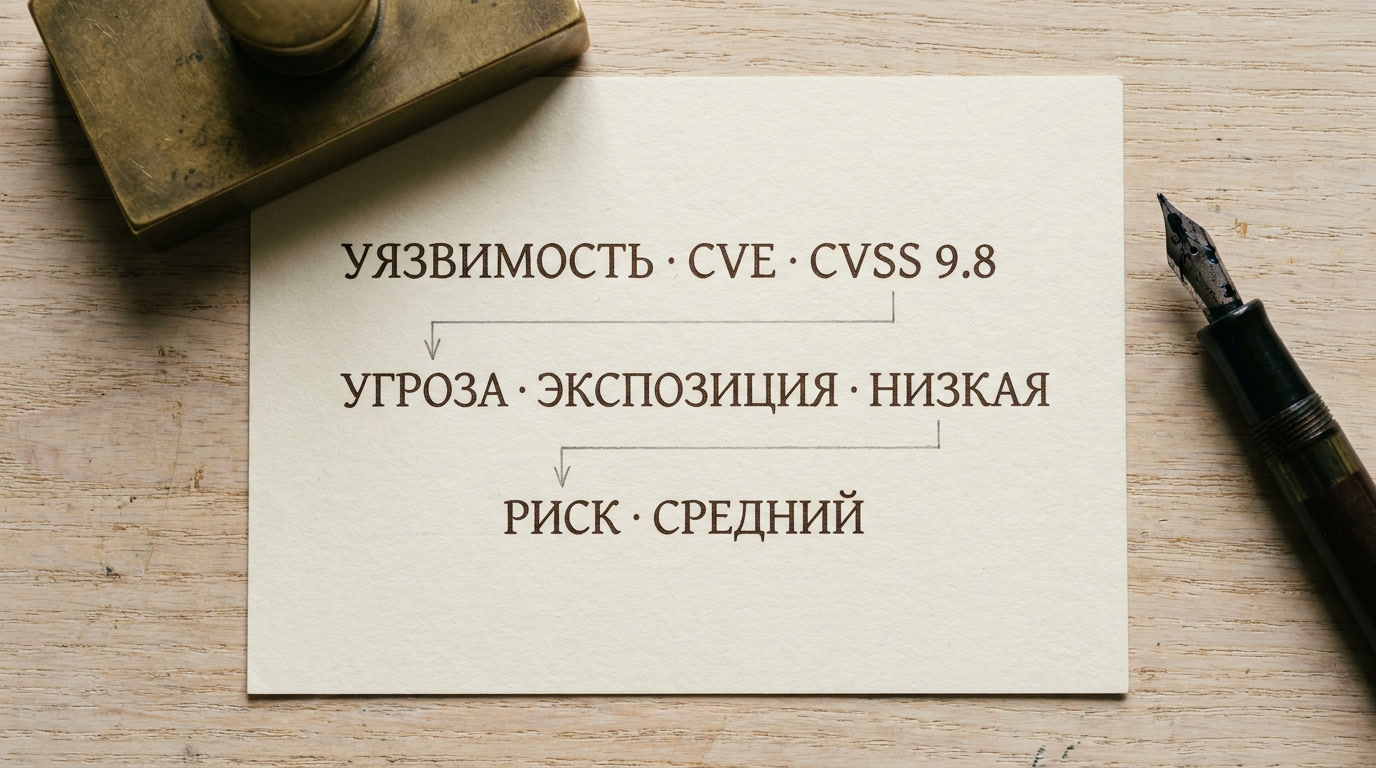
Чем отличается угроза от риска и уязвимости — разбор на реальном тикете из SOC
Разбор на реальном тикете SOC: уязвимость, угроза, риск — три понятия с разным смыслом. 5 шагов анализа инцидента с матрицей оценки и MITRE ATT&CK.
CVE-2026-32020 и обход авторизации Spring Security: разбираем реальные уязвимости @PreAuthorize и что проверять в код-ревью
CVE-2026-32020 — не Spring Security. Разбираем реальные CVE-2025-41248/41249: как generic-интерфейс ломает @PreAuthorize, уязвимый код и чек-лист код-ревью.
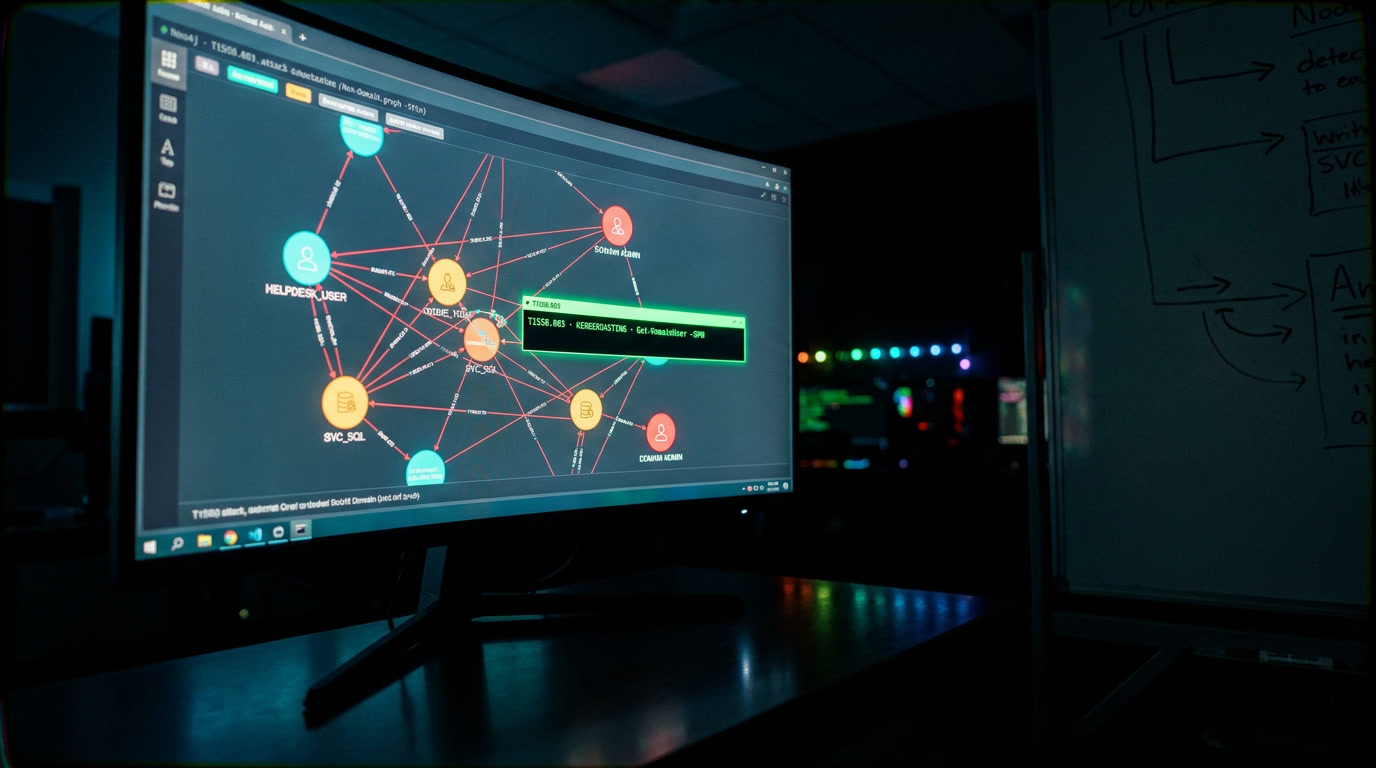
Атаки на Active Directory: как перестать зубрить PowerView и начать понимать граф доверия
Строим граф доверия AD вручную через PowerView: пошаговая методика понимания эскалации привилегий и латерального движения вместо зубрёжки команд
Что такое OSINT: определение, методы и OSINT Framework простыми словами
OSINT (осинт) — разведка по открытым источникам: что это такое, где применяется, из каких этапов состоит и как пользоваться OSINT Framework. Законные границы и с чего начать учиться.
SSRF уязвимость в API: разбор HTB-машины и валидация защиты на практике
Пошаговый разбор SSRF-уязвимости в API на HTB-машине: разведка, обход фильтров, payload'ы и модуль валидации URL в коде. Команды и Python-модуль.
Небезопасная десериализация Java: как найти уязвимость через статический анализ и дифф байткода
Как найти ObjectInputStream.readObject() через Semgrep, подтвердить дифф javap и доказать RCE через gadget chain. Кейс с банковским бэкендом и команды.
Классификация сетевого трафика по CIA-триаде: разбор pcap на границе инцидента
Пошаговый анализ pcap в Wireshark с маркировкой по CIA. Фильтры для утечек, подмен и DoS, маппинг MITRE ATT&CK и критерии границы инцидента.