Перейти к содержимому

Рубрика: Информационная безопасность

Собеседование AppSec инженер: почему вопрос про SSRF во внутреннем API ломает кандидатов

7 из 10 кандидатов на AppSec проваливаются на вопросе про SSRF. Полная цепочка эксплуатации, bypass-техники и чек-лист для подготовки к интервью.

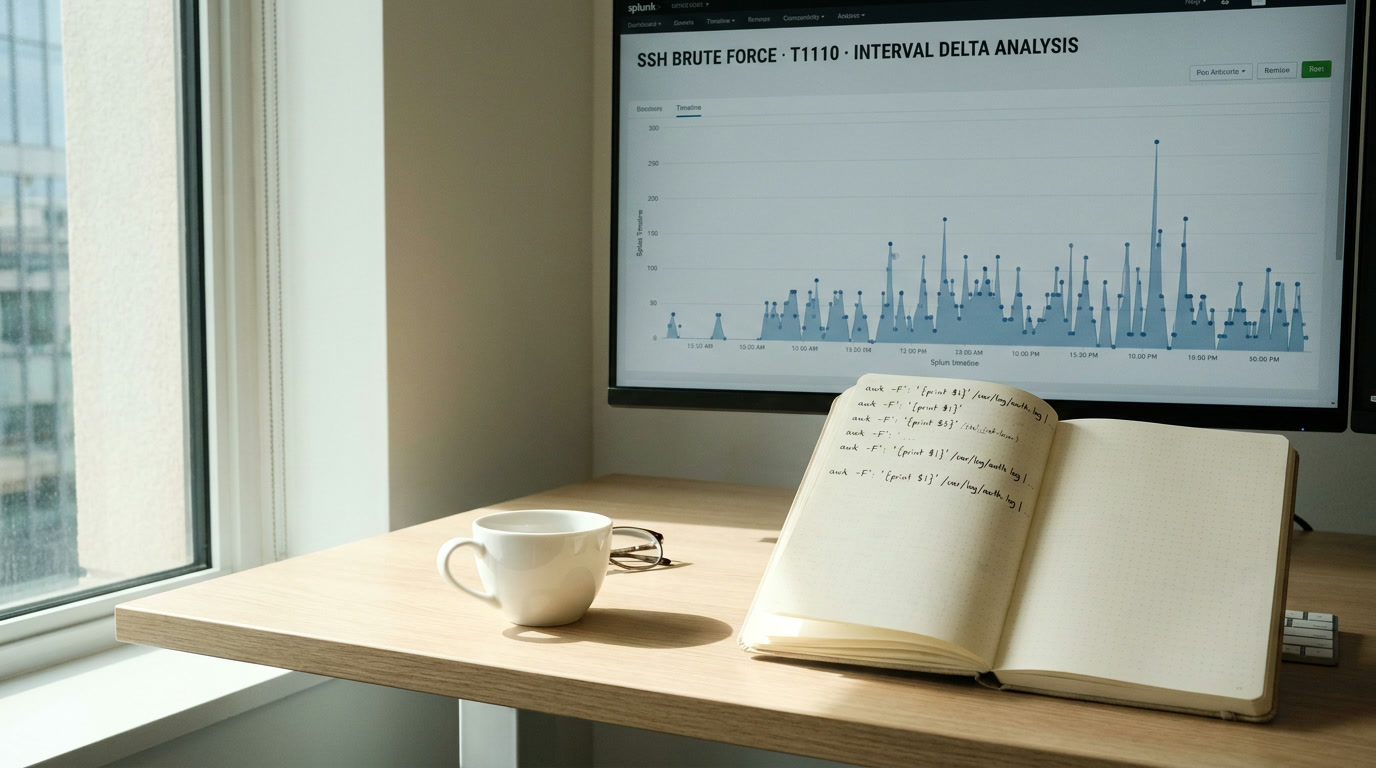
Анализ алерта SIEM по брутфорсу SSH: почему интервалы между попытками важнее счётчика

Пошагово разбираю алерт на учебном стенде: как дельты между попытками SSH отличают Hydra от ботнета. Команды grep/awk, правило Splunk, маппинг MITRE ATT&CK.

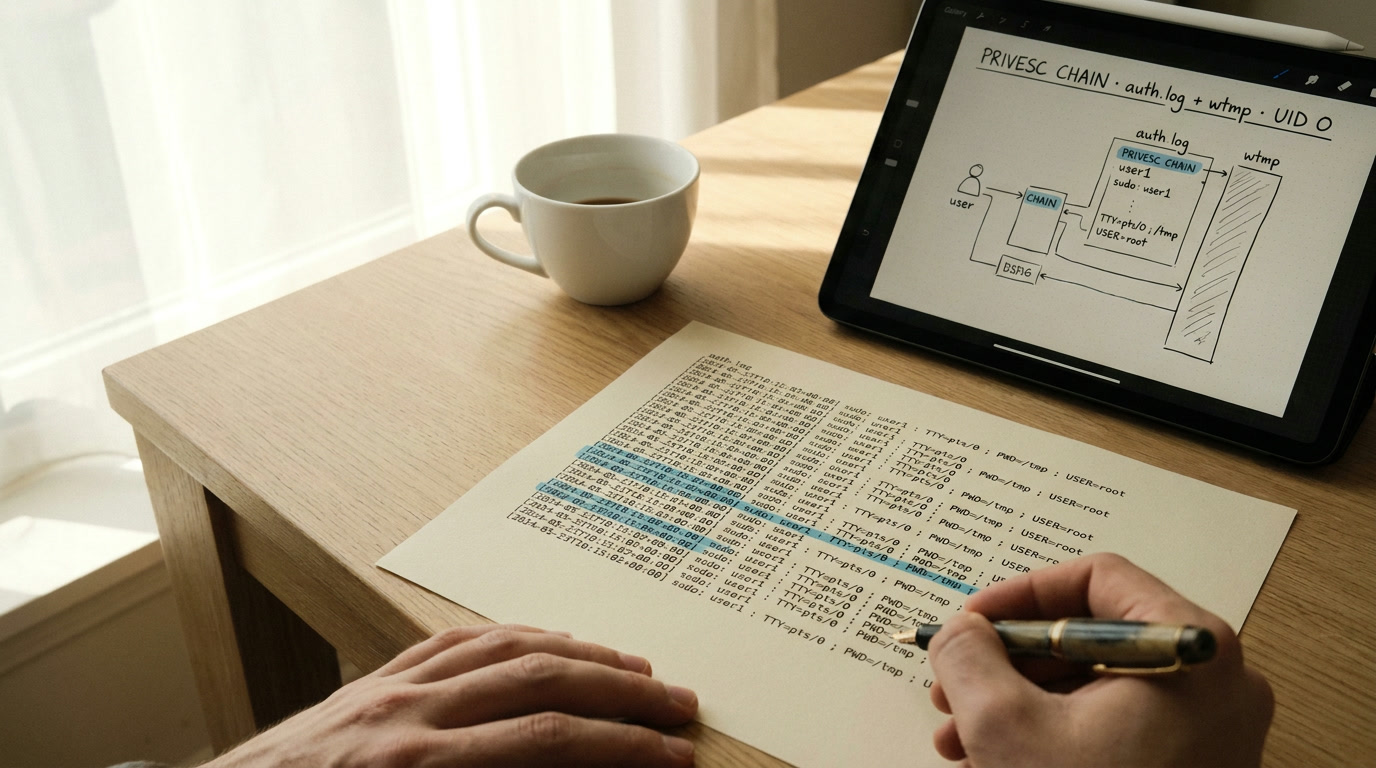
Анализ auth.log для расследования privesc: восстанавливаю цепочку по логам Linux без SIEM

75% вторжений начинаются с валидных кредов. Как из auth.log и wtmp восстановить цепочку повышения привилегий без SIEM — пошаговый разбор с grep и awk.

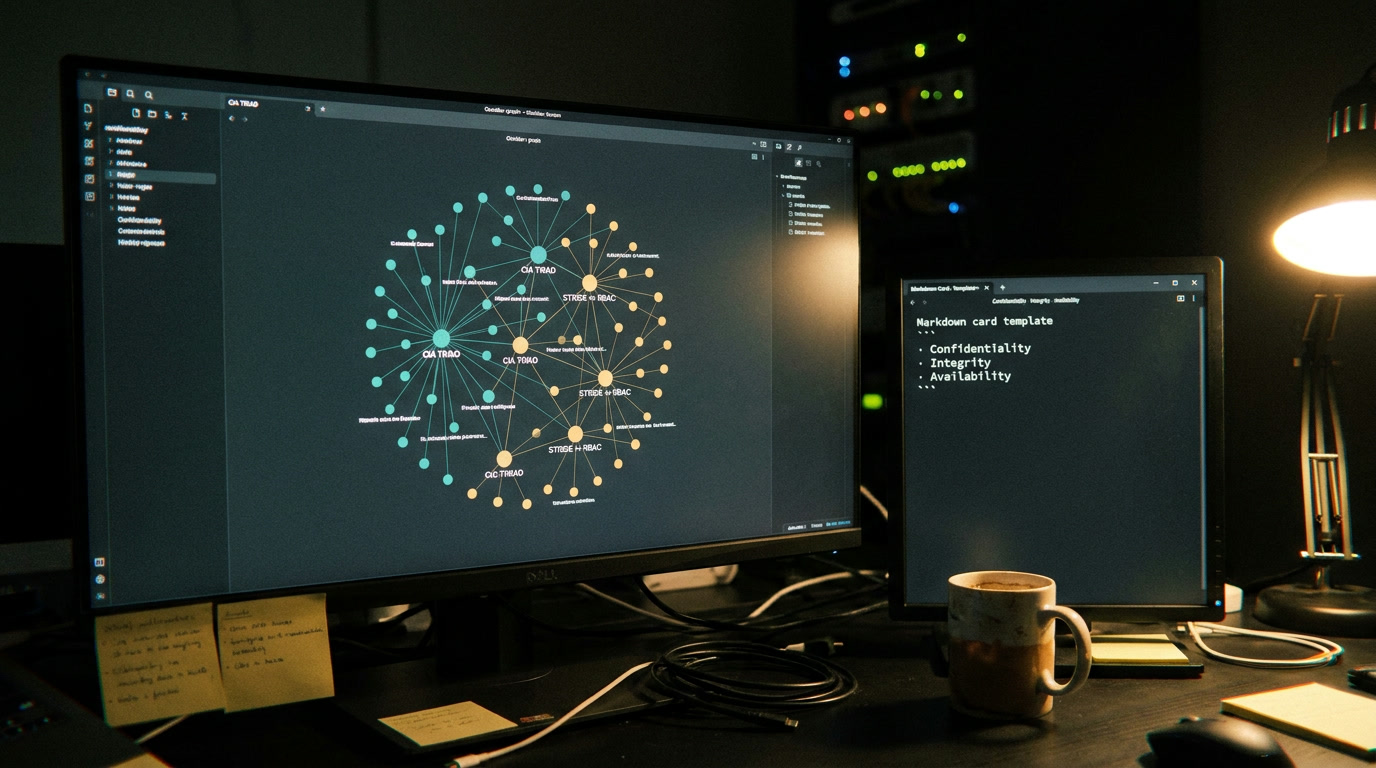
База знаний по информационной безопасности в Obsidian: структурирую CIA-триаду, угрозы и модели доступа

Конкретная структура vault в Obsidian для изучения ИБ: шаблоны карточек CIA-триады, теги STRIDE, модели доступа DAC/RBAC/ABAC и Dataview-запросы. 10 связанных заметок за вечер.

Деанонимизация владельца сайта через WHOIS: пошаговый разбор для разведки перед пентестом

Архивный WHOIS-снимок 2016 года раскрыл скрытого владельца домена. Пошаговый workflow: историческая WHOIS-аналитика, DNS-архив, reverse-поиск и корреляция.

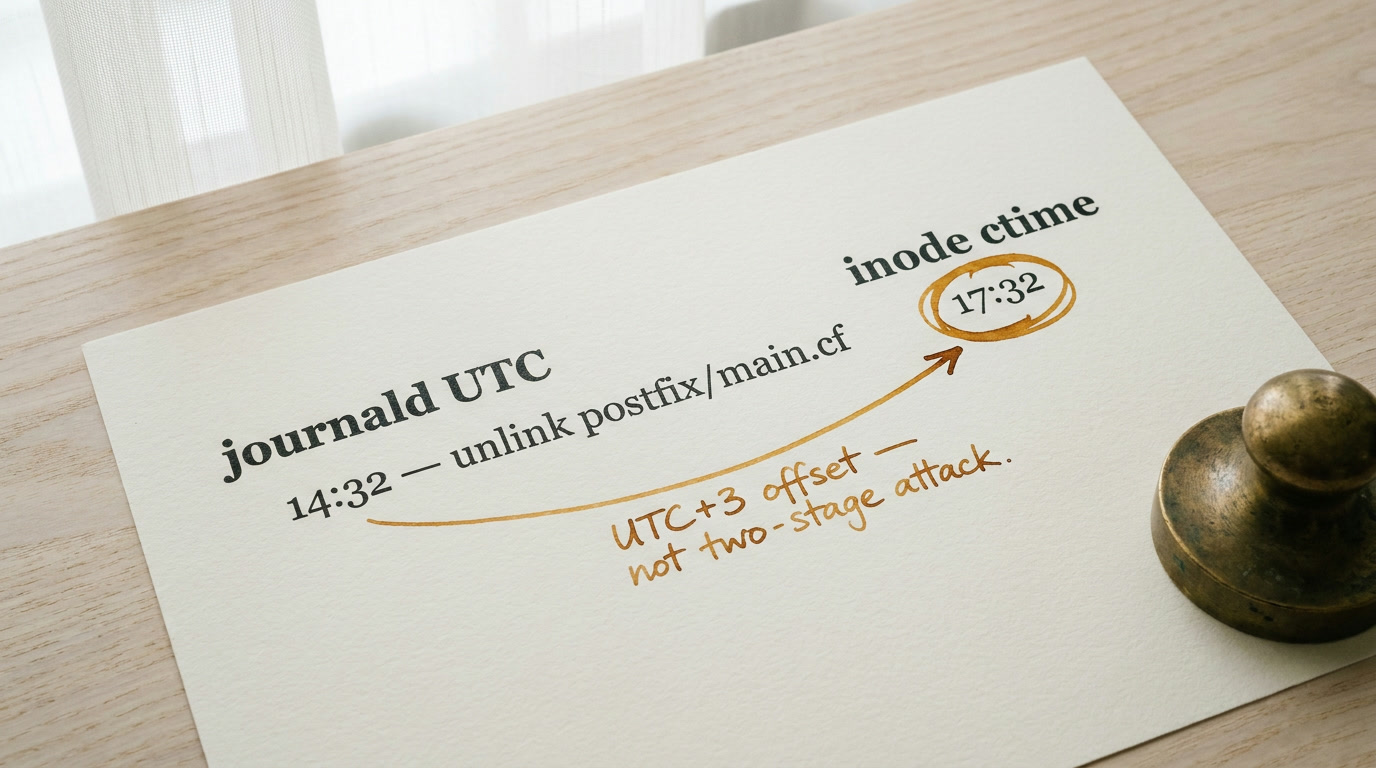
Восстановление таймлайна удаления файлов Linux: как проверять DFIR-выводы по journald и inode

DFIR-инженер показывает процесс восстановления таймлайна удаления файлов через debugfs, istat и journalctl — с чек-листом самопроверки на 5 типичных ошибок.

Граф транзакций антифрод: как вручную отличить фрод-паттерн от совпадения

Пошаговый разбор: строим граф связей транзакций на NetworkX и Neo4j, отличаем мульную сеть от совпадения, извлекаем признаки для ML-модели антифрода.