Рубрика: Информационная безопасность
Разбор реального кейса скоринга мошеннической транзакции: от алерта до блокировки. SQL-запросы, метрики precision/recall и ошибки кандидатов на интервью.
Незащищённый Docker Registry: уязвимость CI/CD, через которую утекают секреты за 10 минут
197 открытых реестров, 20 503 образа, 9.31 ТБ — за одно сканирование. Как найти незащищённый Docker Registry, извлечь секреты и защитить CI/CD-пайплайн.
HTB Networked прохождение: анализ TTL и маршрутизации вместо угадывания эксплойтов
Пошаговый разбор HTB Networked: анализ TTL для определения ОС, PHP upload bypass через двойное расширение и два privilege escalation до root.
HTB Active прохождение — от анонимного SMB до Domain Admin через Kerberoasting
Пошаговый разбор HTB Active: анонимный SMB, GPP-пароль из Groups.xml, Kerberoasting Administrator. GenericAll и целевой Kerberoasting в реальных доменах.
Модель угроз для интернет-магазина: собираем по STRIDE за один вечер
Пошаговый разбор: DFD-диаграмма, границы доверия, 6 категорий STRIDE и приоритизация DREAD-lite — 14 угроз тестового e-commerce за 4.5 часа.
Поиск уязвимостей бизнес-логики: как выйти за рамки чек-листа OWASP
Как находить логические баги, невидимые сканеру: abuse cases, race conditions, IDOR. Пошаговая методология пентестера с примерами из лаб.
Автоматизация сбора эндпоинтов API на Python: скрипты, грабли и вопросы на собеседовании AppSec
Python-скрипты для парсинга Swagger, JS-бандлов и HAR-файлов: три источника эндпоинтов, грабли автоматизации и 5 реальных вопросов на собеседовании AppSec-инженера.
Сбор артефактов Windows на Python: портативный коллектор для реагирования на инциденты
Python-скрипт для сбора Prefetch, Event Logs и реестра Windows при инциденте — с кодом и пошаговой инструкцией, когда KAPE блокирует антивирус.
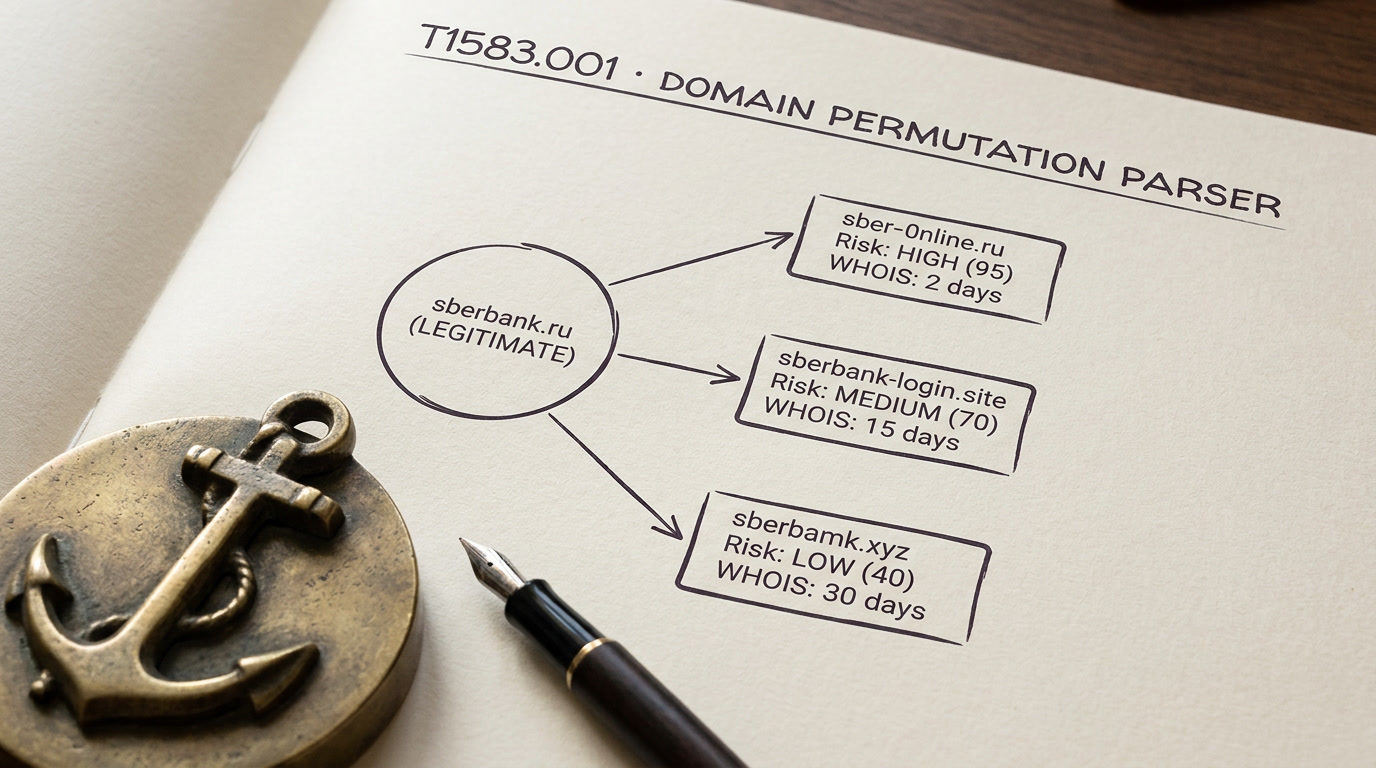
Парсер фишинговых доменов на Python: от инцидента с банковской рассылкой до рабочего скрипта
Пишем Python-скрипт для обнаружения фишинговых доменов банка: тайпсквоттинг-вариации, WHOIS-анализ, оценка риска. Из реального SOC-инцидента с рассылкой.
Как я распаковал реальный семпл трояна на собеседовании на реверс-инженера и что спросили после
Пошаговый разбор тестового задания malware analyst: распаковка UPX-трояна в x64dbg, восстановление IAT через Scylla и реальные вопросы после