Перейти к содержимому

Рубрика: Информационная безопасность

Как учить пентест веб-приложений: месяц на пет-проектах vs месяц на лабах курса

Сравнил месяц на DVWA и Juice Shop с месяцем на лабах WAPT. 4 класса уязвимостей vs 11 — конкретные метрики, тайминги и гибридная методика обучения.

Python для SOC: сколько строк кода реально нужно до перехода к Sigma-правилам

14 рабочих скриптов SOC-аналитика используют всего 18 конструкций Python. Разбираем каждую с примерами и показываем точку перехода к Sigma-правилам.

Собеседование на junior пентестера: почему вопрос про сканирование и эксплуатацию ломает самоучек

7 из 10 кандидатов путают сканирование и эксплуатацию. Разбираю провальные и сильные ответы на интервью пентестера — с диалогами и практическим чек-листом.

Мониторинг утечек данных в Telegram: как обнаружить пробитую базу до публичного слива

67 баз за квартал, 72% сливов через Telegram. Пошаговый OSINT-пайплайн: парсинг каналов Telethon, валидация дампов, отсев скам-репаков до публикации.

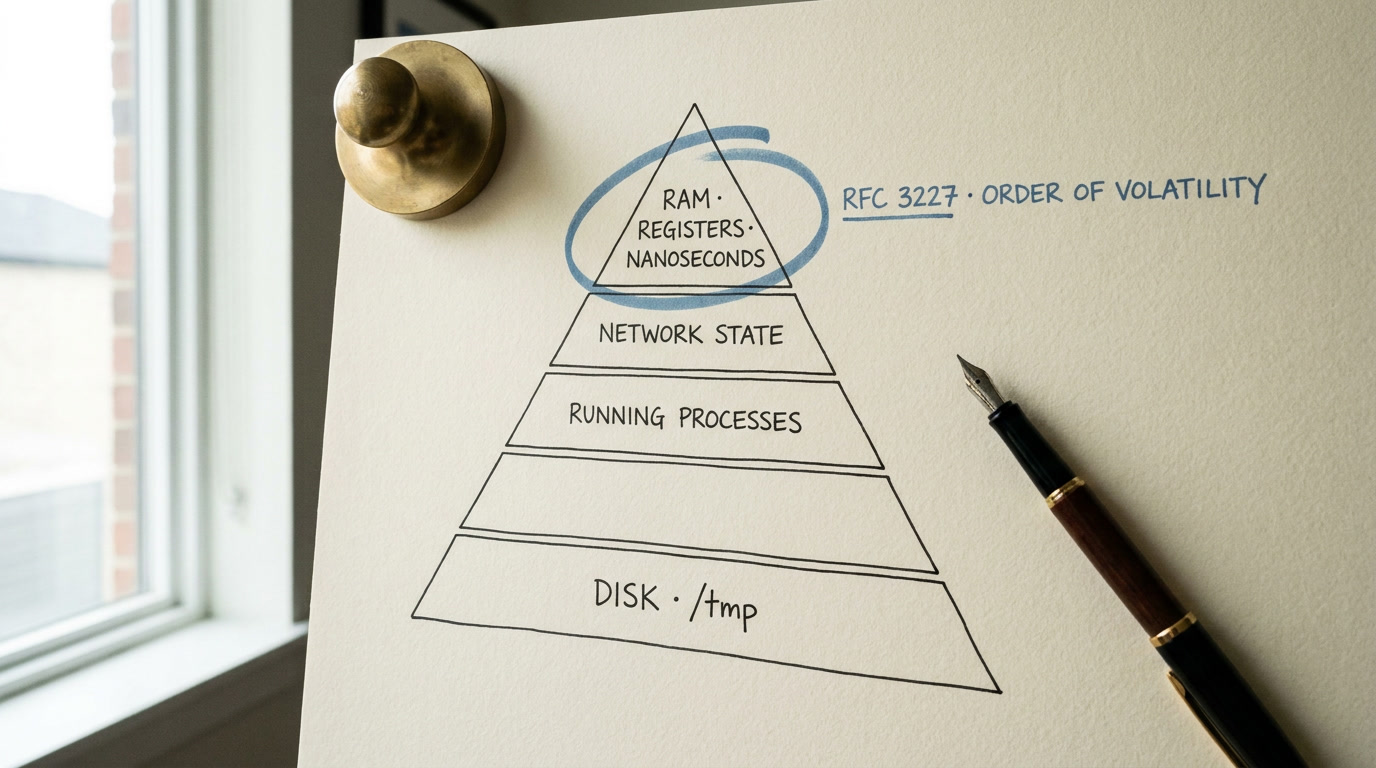
Порядок сбора волатильных данных Linux: почему dd и cp — не первый шаг при инциденте

Пошаговый порядок сбора волатильных данных Linux по RFC 3227: RAM, процессы, сеть, логи, диск. Команды, типичные ошибки и chain of custody для первого инцидента.