
Почему SOC-аналитик без VLAN и сегментации сети не видит аномалию в трафике
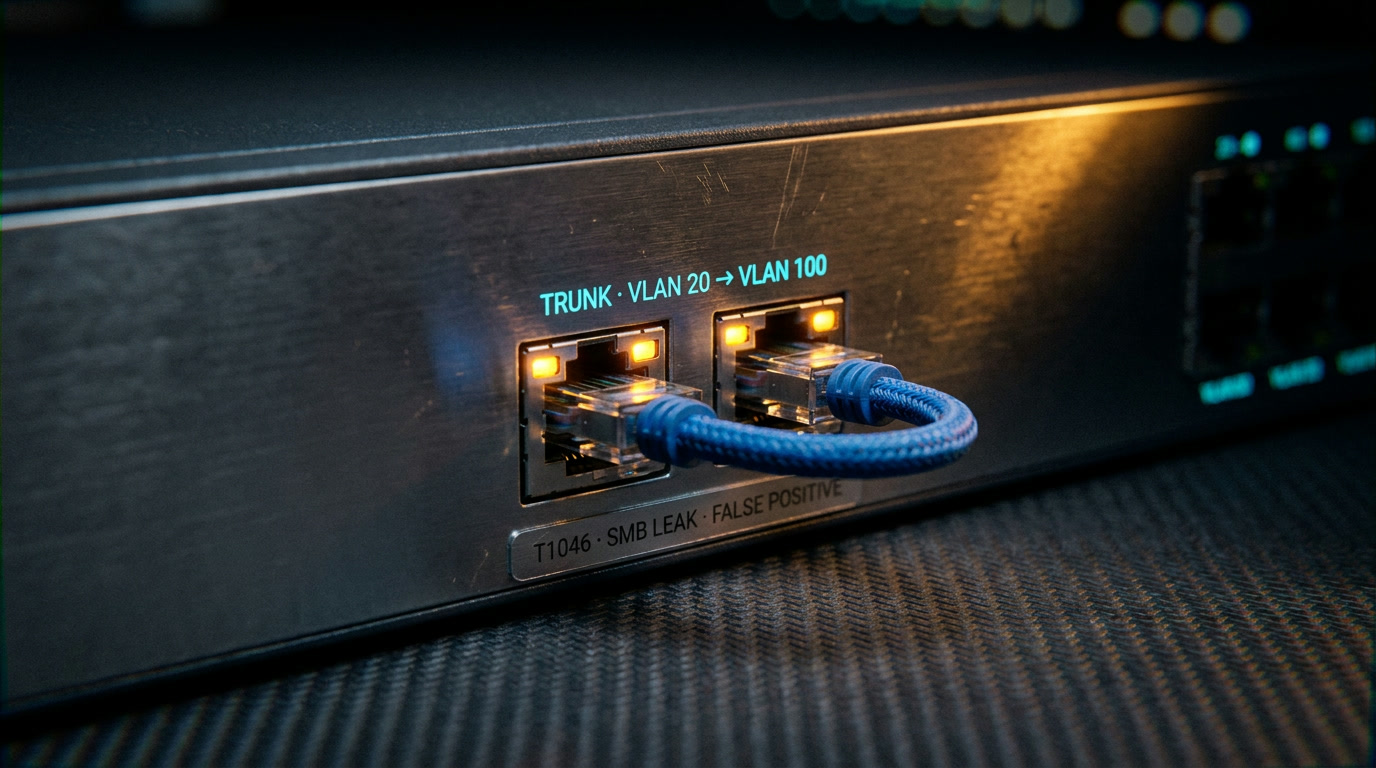
L1-аналитик в SOC (Security Operations Center — центр, где круглосуточно мониторят и разбирают инциденты) банка поднял тикет с приоритетом P2: SIEM зафиксировала SMB-трафик из VLAN бухгалтерии (VLAN 20) в серверный сегмент (VLAN 100), минуя штатный маршрут через межсетевой экран. Четыре часа расследования, подключение L2, запрос пакетного дампа с зеркального порта — а причиной оказался trunk-порт, который сетевой инженер перенастроил днём ранее для миграции сервера 1С и забыл уведомить SOC. Четыре часа на false positive (ложное срабатывание — система кричит «атака!», а атаки нет), потому что аналитик не знал, как устроена маршрутизация между сегментами и что изменилось в топологии. Этот сценарий повторяется в каждом втором SOC, где сетевые знания считают «необязательными для L1».
Что такое VLAN и inter-VLAN routing — основы сетей для кибербезопасности
VLAN (Virtual Local Area Network — виртуальная локальная сеть) — способ разделить одну физическую сеть на несколько логических сегментов. Представьте офисное здание с одним коммутатором на этаже: без сегментации все компьютеры — бухгалтерия, разработка, гости — сидят в одном широковещательном домене. Любой ARP-запрос (Address Resolution Protocol — протокол, который связывает IP-адрес устройства с его физическим MAC-адресом на канальном уровне) долетает до каждого устройства. Это примерно как если бы все разговоры в офисе велись через один общий динамик.
Сегментация сети через VLAN решает эту проблему: коммутатор помечает каждый кадр тегом по стандарту 802.1Q — четырёхбайтовый заголовок, который вставляется в Ethernet-фрейм и содержит номер VLAN (от 1 до 4094). Устройства внутри VLAN 10 «видят» только друг друга, устройства в VLAN 20 — только свои. Это и есть зонирование сети на логическом уровне.
Но сегменты не живут в вакууме. Бухгалтерии нужен доступ к серверу 1С в серверном VLAN, разработчикам — к тестовому стенду. Для этого настраивается inter-VLAN routing (маршрутизация между VLAN). Два основных способа:
- Router-on-a-stick — один маршрутизатор подключён к коммутатору через trunk-порт (порт, который пропускает трафик нескольких VLAN одновременно, передавая 802.1Q-теги). На маршрутизаторе создаются подынтерфейсы для каждого VLAN. Схема простая, но при нагрузке маршрутизатор становится узким местом.
- L3-коммутатор — коммутатор уровня 3, который маршрутизирует трафик между VLAN внутри себя на аппаратном уровне (ASIC). Быстрее и чаще встречается в современных корпоративных сетях.
Зачем SOC-аналитику разбираться в коммутации и маршрутизации? Каждый пакет, пересекающий границу между VLAN, проходит через маршрутизатор или L3-коммутатор. Именно на этом переходе формируются источники данных для мониторинга: NetFlow (протокол экспорта статистики о сетевых потоках с маршрутизаторов), зеркальные порты SPAN (Switched Port Analyzer — копирование трафика с одного порта коммутатора на другой для анализа), сенсоры Zeek и Suricata. Если аналитик не понимает, почему трафик из одного сегмента оказался в другом, он не отличит штатный маршрут от lateral movement — бокового перемещения атакующего от одной скомпрометированной машины к другой внутри сети.
Почему SOC-аналитику нужна сеть: три ошибки триажа из-за незнания маршрутизации
ARP-трафик на trunk-порту: ложная эскалация
Типичная схема: SOC получает алерт — обнаружен ARP-трафик из серверного VLAN 100 в пользовательском сегменте VLAN 10. На первый взгляд похоже на ARP Cache Poisoning — технику T1557.002 в MITRE ATT&CK (открытая база тактик и техник атак; T-коды вроде T1557 — уникальные идентификаторы техник; T1557.002 — суб-техника Adversary-in-the-Middle, конкретно подмена ARP). При ARP-отравлении атакующий подменяет ARP-ответы, чтобы перенаправить трафик жертвы через свою машину.
Аналитик без сетевого бэкграунда эскалирует тикет. L2 запрашивает дамп, смотрит — и видит: это не poisoning, а штатный ARP для шлюза. L3-коммутатор выступает default gateway для обоих VLAN, его MAC-адрес присутствует в ARP-таблицах обоих сегментов. Зеркальный порт (SPAN) настроен на trunk, поэтому в дампе видны ARP-кадры из разных VLAN с разными тегами 802.1Q, но с одним и тем же MAC-адресом шлюза.
Как отличить: легитимный ARP от шлюза содержит MAC, совпадающий с настроенным gateway IP. ARP poisoning — ответы с MAC-адресом, который шлюзу не принадлежит, или gratuitous ARP (незапрошенный ARP-ответ) с неизвестного устройства. Если на коммутаторе включены DHCP Snooping (механизм, привязывающий IP-адреса к конкретным портам) и Dynamic ARP Inspection — коммутатор такие пакеты отбросит сам. Но SOC-аналитику нужно знать, включены ли эти механизмы в конкретной сети. Иначе — четыре часа на ложный тикет.
Пропущенное lateral movement через разрешённый межсегментный трафик
Обратная ситуация, и она опаснее. Атакующий скомпрометировал рабочую станцию в пользовательском VLAN 10 и перемещается в серверный VLAN 100 через SMB (T1021.002 — SMB/Windows Admin Shares, тактика lateral movement). Трафик проходит через L3-коммутатор по стандартному маршруту, который разрешён ACL (Access Control List — список правил, определяющих, какой трафик пропускать между сегментами).
SOC видит SMB-соединение из VLAN 10 в VLAN 100 — и закрывает алерт как false positive, потому что «это разрешённый маршрут, бухгалтерия обращается к файловому серверу». Но бухгалтер в 3 часа ночи подключается к административной шаре C$ на контроллере домена — это не нормально. По оценкам Zero Networks, значительная часть рисков в корпоративных сетях связана с четырьмя протоколами: SMB, RDP, WinRM и RPC. Если аналитик знает только факт «межсегментный трафик разрешён», но не понимает, какой именно трафик легитимен для этого маршрута — атакующий проходит незамеченным.
Мониторинг межсегментного трафика без понимания baseline (нормального поведения — кто, куда, когда и по какому порту обычно ходит) — это потерянные часы на разбор того, что нужно было поймать за минуты.
Легитимный обход через policy-based routing записан как сетевой инцидент
Третий сценарий: сетевик настроил policy-based routing (PBR — маршрутизация на основе политик, когда трафик направляется не только по IP-адресу назначения, но и по дополнительным критериям: порту, протоколу, VLAN источника). Часть трафика из VLAN разработки идёт в интернет напрямую, минуя прокси-сервер.
SIEM (Security Information and Event Management — система сбора и корреляции логов для обнаружения аномалий) генерирует алерт: «обход прокси, прямой доступ в интернет из внутреннего сегмента». Аналитик без понимания маршрутизации для SOC-аналитика интерпретирует это как эксфильтрацию данных или C2-канал (Command and Control — канал, через который атакующий управляет вредоносом на скомпрометированной машине). На деле — штатная конфигурация для CI/CD-пайплайна, которому нужен прямой доступ к Docker Hub. Чтобы это понять, аналитику достаточно прочитать routing table на маршрутизаторе и увидеть правило PBR. Без этого навыка — очередной ложный тикет и потраченное время L2.
Анализ трафика между VLAN в Wireshark: делай раз, делай два, делай три
Этот блок — ядро навыков сетевого инжиниринга для SOC. Что нужно: установленный Wireshark (есть в стандартной поставке Kali Linux; на Windows ставится с wireshark.org) и доступ к пакетному дампу в формате .pcap с зеркального порта или полученному от сетевого инженера.
Шаг 1 — Находим VLAN-теги в дампе
Зачем: определить, из какого сегмента пришёл пакет и в какой направлен. Без этого вы не знаете, пересекает ли трафик границу сегментации.
Откройте .pcap в Wireshark. Если дамп снят с trunk-порта, в пакетах будет 802.1Q-тег. Примените фильтр отображения:
vlan.id == 10
Wireshark покажет только пакеты с VLAN-тегом 10. Для межсегментного трафика используйте составной фильтр: vlan.id == 10 || vlan.id == 100. В столбце «Info» рядом с каждым кадром будет указан VLAN ID. Если тегов нет — дамп снят с access-порта (порт, привязанный к одному VLAN; теги до конечного устройства не доходят). В этом случае запросите дамп с trunk-порта или с SPAN-сессии, настроенной на trunk.
Что искать: пакеты, у которых source IP принадлежит одному VLAN, а destination IP — другому. Само по себе это нормально, если маршрут разрешён. Но если вы видите VLAN-тег, которого не должно быть на этом порту (например, VLAN 100 серверного сегмента на порту, настроенном только для VLAN 10) — это misconfiguration или попытка VLAN hopping (атака, при которой злоумышленник пытается получить доступ к трафику чужого VLAN).
Шаг 2 — Проверяем ARP-таблицу и routing table
Зачем: подтвердить, что устройство-источник действительно находится в заявленном сегменте и что маршрут между VLAN — легитимный.
На Linux-машине в том же сегменте (или на маршрутизаторе, если есть CLI-доступ):
# ARP-таблица: какие MAC-адреса видит устройство
ip neigh show   # или arp -a (требует пакета net-tools)
# Таблица маршрутизации: куда уходят пакеты
ip route show
# На Cisco (через SSH): show arp / show ip route
Вывод arp -a покажет список пар IP — MAC-адрес с указанием интерфейса. Ищите записи, где MAC-адрес не соответствует ожидаемому устройству. Если IP шлюза (например, 192.168.10.1) показан с MAC, отличным от реального MAC маршрутизатора — признак ARP Cache Poisoning (T1557.002).
Вывод ip route show покажет маршруты вида 192.168.100.0/24 via 192.168.10.1 dev eth0. Это значит: трафик в серверный VLAN 100 идёт через шлюз 192.168.10.1. Маршрут есть — межсегментный трафик легитимен с точки зрения маршрутизации. Маршрута нет, но трафик идёт — перед вами сетевая аномалия между сегментами.
Шаг 3 — Сопоставляем с DHCP-логами и определяем аномалию
Зачем: подтвердить, что IP-адрес источника подозрительного трафика был выдан DHCP-сервером реальному устройству, а не присвоен статически машиной атакующего.
DHCP-логи в большинстве организаций поступают в SIEM. Ищите запись DHCP Lease для IP-адреса источника. Ключевые поля: MAC-адрес клиента, hostname, время выдачи lease, VLAN (если DHCP Snooping настроен).
Алгоритм принятия решения:
- IP в DHCP-логах, MAC совпадает с ARP-таблицей, hostname ожидаемый — легитимный хост. Переходите к оценке поведения: время, объём, целевой порт и сервис.
- IP в DHCP-логах, но MAC в ARP-таблице другой — ARP spoofing. Эскалируйте немедленно.
- IP отсутствует в DHCP-логах — статический IP. Это может быть сервер (серверы часто на статике) или устройство атакующего. Уточняйте у сетевого инженера по CMDB (базе конфигурационных единиц — реестру всех устройств и их параметров в организации).
Сетевая аномалия между сегментами и MITRE ATT&CK
Сегментация сети и мониторинг трафика между VLAN напрямую связаны с конкретными техниками из MITRE ATT&CK. Вот как межсегментный трафик выглядит через призму этой базы — и почему без понимания топологии аналитик пропустит каждую из этих техник.
Разведка (Reconnaissance): T1590.004 Network Topology — атакующий собирает информацию о топологии сети: какие VLAN существуют, какие подсети за ними, где стоит маршрутизатор. Если SOC-аналитик сам не знает топологию — он не заметит, что кто-то её картографирует. Веерные ICMP или traceroute из пользовательского VLAN в подсети, куда рабочая станция никогда не обращалась, — это первый звоночек.
Обнаружение (Discovery): T1046 Network Service Discovery — сканирование сервисов внутри сети. Атакующий из скомпрометированного хоста в VLAN 10 сканирует порты в VLAN 100. Если аналитик не понимает, какие порты легитимны для конкретного маршрута — сканирование проходит незамеченным. Сюда же T1018 Remote System Discovery — веерные запросы net view или LDAP к контроллеру домена. Рабочая станция обычно обращается к двум-трём серверам, а тут десятки запросов. Без baseline межсегментного трафика эта аномалия тонет в потоке.
Перехват (Credential Access / Discovery): T1040 Network Sniffing — активный перехват трафика атакующим. Если trunk-порт неправильно настроен и отдаёт трафик нескольких VLAN на access-порт, атакующий на скомпрометированном хосте может эксплуатировать эту misconfiguration — перевести интерфейс в promiscuous mode для захвата чужих кадров. Сама по себе ошибка конфигурации — не атака, но она создаёт для неё идеальные условия. Обнаружение зависит от того, мониторится ли конфигурация trunk-портов и активность promiscuous mode на хостах. При NetFlow анализе трафика аномалия будет видна как резкий рост объёма данных на порту, который обычно обслуживает один VLAN.
Lateral Movement: T1021.002 SMB/Windows Admin Shares — перемещение через SMB-шары между сегментами. Исследования в области микросегментации показывают: модели обнаружения аномалий, обученные на сегментированных данных, дают заметно меньше false positive по сравнению с моделями на «плоской» сети. Проще говоря — чем лучше аналитик понимает структуру сегментации, тем точнее он выделяет отклонения от нормы.
Собеседование SOC-аналитик: сетевые вопросы которые задают
На собеседовании в SOC сетевые вопросы — не про количество байт в TCP-заголовке. Спрашивают про понимание процессов, которые напрямую влияют на работу с алертами. Вот четыре вопроса, которые встречаются чаще всего, и что за ними стоит.
«Что произойдёт, если неправильно настроить trunk-порт?» За вопросом — проверка, понимаете ли вы связь между конфигурацией сети и ложными алертами в SOC. Ответ: трафик чужих VLAN попадёт в access-порт, широковещательные кадры из других сегментов станут видны. Для SOC это выглядит как VLAN hopping или ARP spoofing — и начинается ложная эскалация.
«Как отличить легитимный межсегментный трафик от lateral movement?» Проверяется способность контекстуализировать алерт. Ответ: проверить baseline для маршрута (какие хосты обычно общаются, по каким портам, в какое время), сопоставить MAC и IP через ARP-таблицу и DHCP-логи, проверить наличие маршрута на L3-устройстве. Если всё совпадает с baseline — штатный трафик. Если нет — копаем дальше.
«Какие протоколы используются для бокового перемещения?» SMB (порт 445), RDP (порт 3389), WinRM (порты 5985/5986), RPC (динамические порты). Прямая привязка к мониторингу межсегментного трафика: RDP-соединение из пользовательского VLAN в серверный, и это не администратор с jump-хоста — сигнал к эскалации.
«Что такое зонирование сети и зачем оно для мониторинга?» Зонирование — логическое разделение на зоны с разным уровнем доверия: DMZ (демилитаризованная зона — сегмент между интернетом и внутренней сетью, где живут публичные сервисы), пользовательская зона, серверная, зона управления. Без понимания зон аналитик не оценит критичность алерта. Трафик из DMZ в серверный VLAN — одна критичность. Из гостевого Wi-Fi в серверный — совсем другая история.
Я три года работал сетевым инженером до перехода в SOC — настраивал trunk-порты на Cisco Catalyst, поднимал VLAN на MikroTik, писал ACL на межсегментных файрволах. Первое, что обнаружил на новом месте: половина алертов, которые L1-аналитики эскалировали как «подозрительный межсегментный трафик», объяснялась топологией сети, а не атакой. Проблема не в аналитиках. Проблема в том, что сетевой стек в программах подготовки SOC проходят за полтора модуля, а потом ожидают, что человек будет читать дампы с trunk-порта и интерпретировать NetFlow. Не будет — не потому что ленивый, а потому что ему никто не показал, как 802.1Q-тег выглядит в реальном пакете и как маршрут в routing table связан с тем, что он видит в SIEM. Я убеждён: SOC-аналитик, который не может прочитать вывод show ip route, не отличит baseline от аномалии в межсегментном трафике. Это не «углублённые знания» — это минимальная компетенция для L1. На IB Basics эта база закрывается за первые модули — от сетевого стека и чтения трафика до первых задач в blue team.
Эту тему и смежные навыки разбирают на практике в курсе «Компьютерные сети» Codeby Academy.